
Поддельные сайты ChatGPT и Gemini крадут доступ к рекламным аккаунтам через кнопку Connect
Исследователи Island обнаружили фишинговую кампанию с поддельными сайтами ChatGPT и Gemini, нацеленную на людей, управляющих рекламными аккаунтами.
Сайты выдают себя за ИИ-сервисы для работы с рекламой и предлагают подключить учётную запись, а затем собирают пароли и коды многофакторной аутентификации. Действиями жертвы в реальном времени руководит оператор.
Приманки оформлены под рекламные продукты, связанные с ChatGPT, ИИ-сервисом Gemini, ИИ-сервисом Claude и поисковым сервисом Perplexity. На страницах предлагают разные услуги: например, еженедельную сводку по Google Ads, поддержку управляющих аккаунтов или аудит рекламных расходов. На каждой странице есть кнопка Connect. Она предлагает выполнить привычное для рекламного кабинета действие, но ведёт к поддельной форме входа.
После нажатия сайт рисует окно браузера внутри настоящей вкладки. В нарисованной адресной строке может стоять accounts.google.com и значок замка, хотя реальный браузер остаётся на фишинговом домене. Подделка подстраивается под Windows, macOS, iOS и Android, а в новых версиях воспроизводит детали оформления браузеров и тёмную тему.

Введённые данные получает оператор, который выбирает следующий экран для жертвы. Он может отклонить пароль и попросить повторить попытку: система сохраняет до трёх введённых вариантов. Оператор может запросить код из SMS или приложения-аутентификатора, показать запрос на подтверждение входа через Google или Okta, удерживать человека на экране ожидания и завершить сценарий. Платформа поддерживает сценарии входа для Google, Meta*, TikTok и Okta. Во время наблюдения за кампанией исследователи увидели сотни отправок данных жертв на платформу; это число не означает, что столько же аккаунтов были захвачены.
Фишинг через поддельные сайты ИИ-сервисов
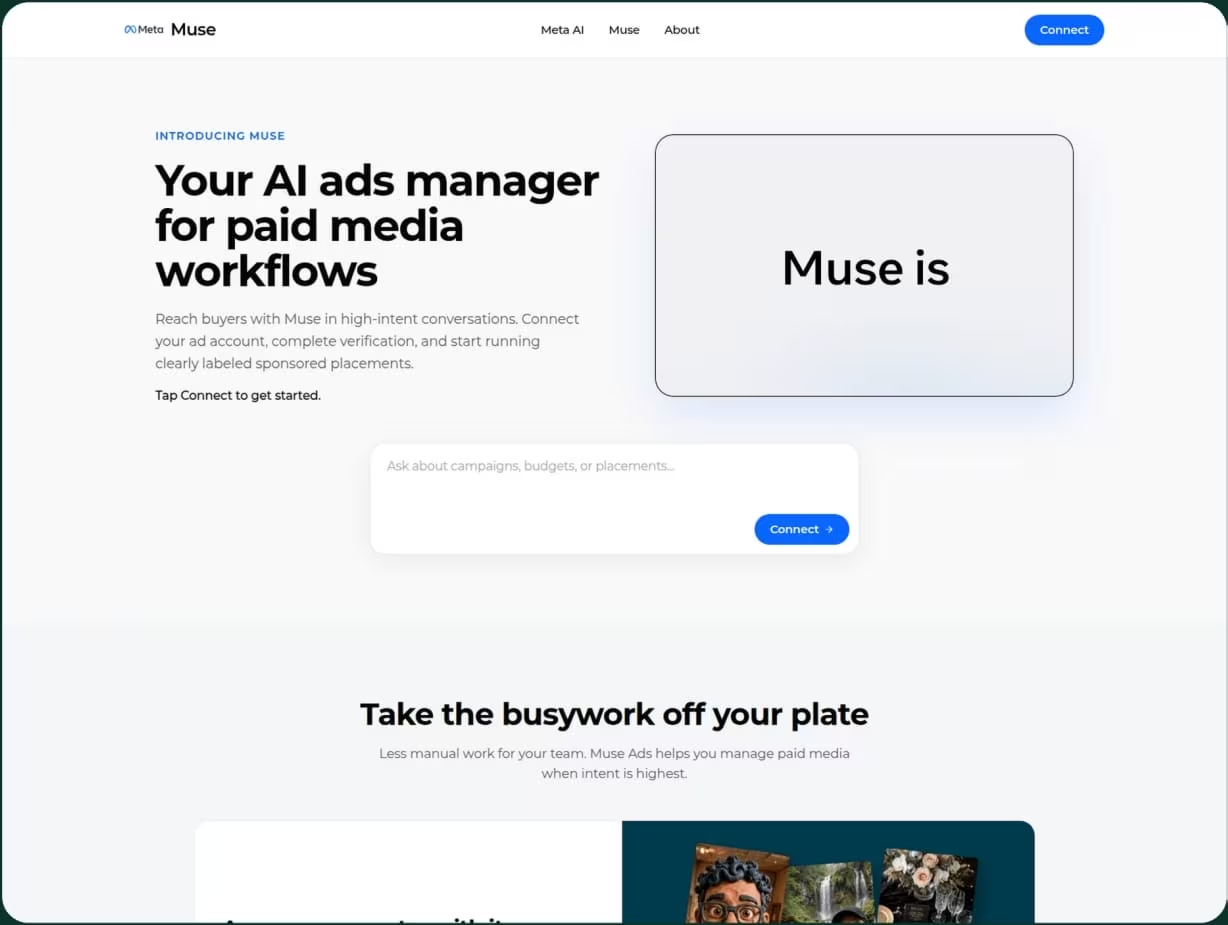
Один из новых сайтов представился рекламным продуктом Muse Ads. Meta* анонсировала персонального ИИ-агента Muse 8 сентября 2026 года, а к 16 сентября домен museads.ai уже предлагал подключить рекламный аккаунт к якобы связанному с ним сервису. По данным Island, оформление было новым, но формы входа и поддельное окно браузера использовали код более широкой фишинговой операции.

Та же техническая основа обслуживала страницы с предложениями работы и возврата денег. Связь между ними исследователи установили по общим серверным адресам, маршрутам и командам операторов. Один сервер фигурировал в 73 сохранённых сканированиях 25 доменов с 27 мая по 20 июня: к нему обращались как рекламные приманки, так и поддельный сайт вакансий Louis Vuitton. Более ранний код злоумышленники открыли сами из-за неверных настроек публичных репозиториев GitHub.
Кампания нацелена на сотрудников агентств, закупщиков рекламы и администраторов управляющих аккаунтов. Такой доступ может охватывать несколько клиентских кабинетов с отдельными платёжными профилями и пользователями. Island рекомендует проверять настоящий адрес страницы в браузере, а после возможной утечки просматривать доступы во всех связанных рекламных аккаунтах: новые права администраторов и партнёров, изменения данных для восстановления, а также кампании и расходы, которых владелец не одобрял.
* Принадлежит компании Meta, она признана экстремистской организацией в РФ и её деятельность запрещена.