
Microsoft сообщила о срыве работы сети, связанной с 1 млрд фишинговых сообщений
Microsoft вместе с правоохранительными органами и партнёрами нарушила работу сети, которая снабжала преступников инструментами для фишинга.

По данным компании, связанные с ней наборы использовали для атак более чем на 75 тысяч организаций по всему миру. Расследование началось с изучения одного набора для фишинга и вывело компанию на разработчиков, продавца облачной инфраструктуры и их клиентов.
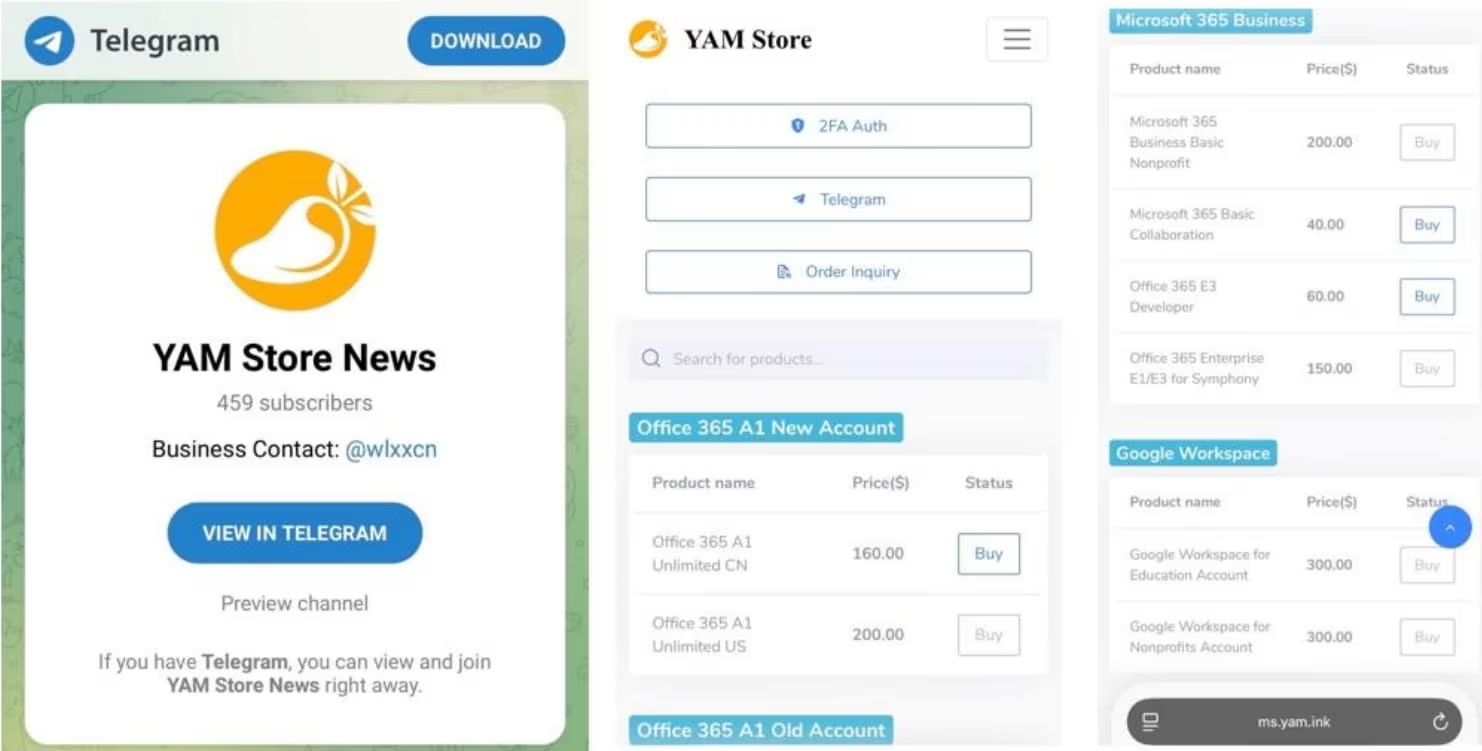
Как сообщает Microsoft, её подразделение Digital Crimes Unit помогло нарушить работу основных разработчиков и инфраструктуры сети. Компания не уточняет в отчёте, какие именно ресурсы отключили. Microsoft и её отраслевой партнёр Resecurity установили связь между подпольной площадкой YAM Store и тремя наборами для фишинга: CoGUI, Haozi и Iron Man System.
Microsoft отслеживает YAM Store под обозначением Storm-3119, а разработчиков трёх наборов — под названием Storm-2990. Инструменты применяли против организаций в здравоохранении, финансовом секторе, оптовой торговле и ИТ, в том числе в Японии, США, Австралии и Индии. Microsoft с высокой уверенностью связывает разработку наборов с преступниками, говорящими на китайском языке. У продуктов разные названия и отдельные каналы продаж в Telegram, но их возможности и функции во многом схожи.
Как YAM Store снабжала покупателей инфраструктурой
YAM Store продавала доступ к скомпрометированным или полученным обманом облачным средам Microsoft и Google. В ассортимент входили учётные записи, лицензии и хранилища; предложения различались возрастом среды, типом подписки и принадлежностью, например, к образовательным или некоммерческим организациям. Площадка также предлагала домены Microsoft и Google, связанные с действующими или ранее использовавшимися данными организаций. Это позволяло покупателям использовать инфраструктуру, которая выглядела легитимной.
Расследование установило, как действовали операторы YAM Store. Сначала они автоматически искали подходящие облачные среды: инструменты на основе Flask собирали сведения об организациях, их Microsoft 365, лицензиях и ресурсах Azure, используя сеть Tor для анонимности. Получив доступ, операторы переносили сведения в собственные панели управления. С помощью похищенных учётных данных приложений эти панели позволяли менять пароли без требования обновить их при следующем входе, назначать образовательные лицензии и выдавать повышенные права.
Затем злоумышленники использовали привилегированный доступ к среде Microsoft 365. Через учётную запись глобального администратора они настраивали приложение с широкими разрешениями Microsoft Graph и доступом к SharePoint. Хранилища SharePoint и OneDrive использовали для размещения больших объёмов данных, которые можно было перепродать. Отдельная платформа управляла фишинговыми доменами, сертификатами SSL и маршрутизацией через Cloudflare.
Похищенные ресурсы выставляли на автоматизированной витрине, рассчитанной и на посредников-перепродавцов. YAM Store принимала платежи через Alipay, WeChat Pay и криптовалюту USDT; Telegram использовался для уведомлений о заказах и связи с покупателями. Помимо захвата существующих облачных сред, операторы создавали фиктивные организации и сайты, чтобы регистрировать новые. В одном изученном случае они использовали название «Jewish Choice» и домен с окончанием.org, чтобы представить организацию как некоммерческую. Microsoft допускает, что при подготовке её материалов применялся ИИ.
Что получали покупатели фишинговых наборов
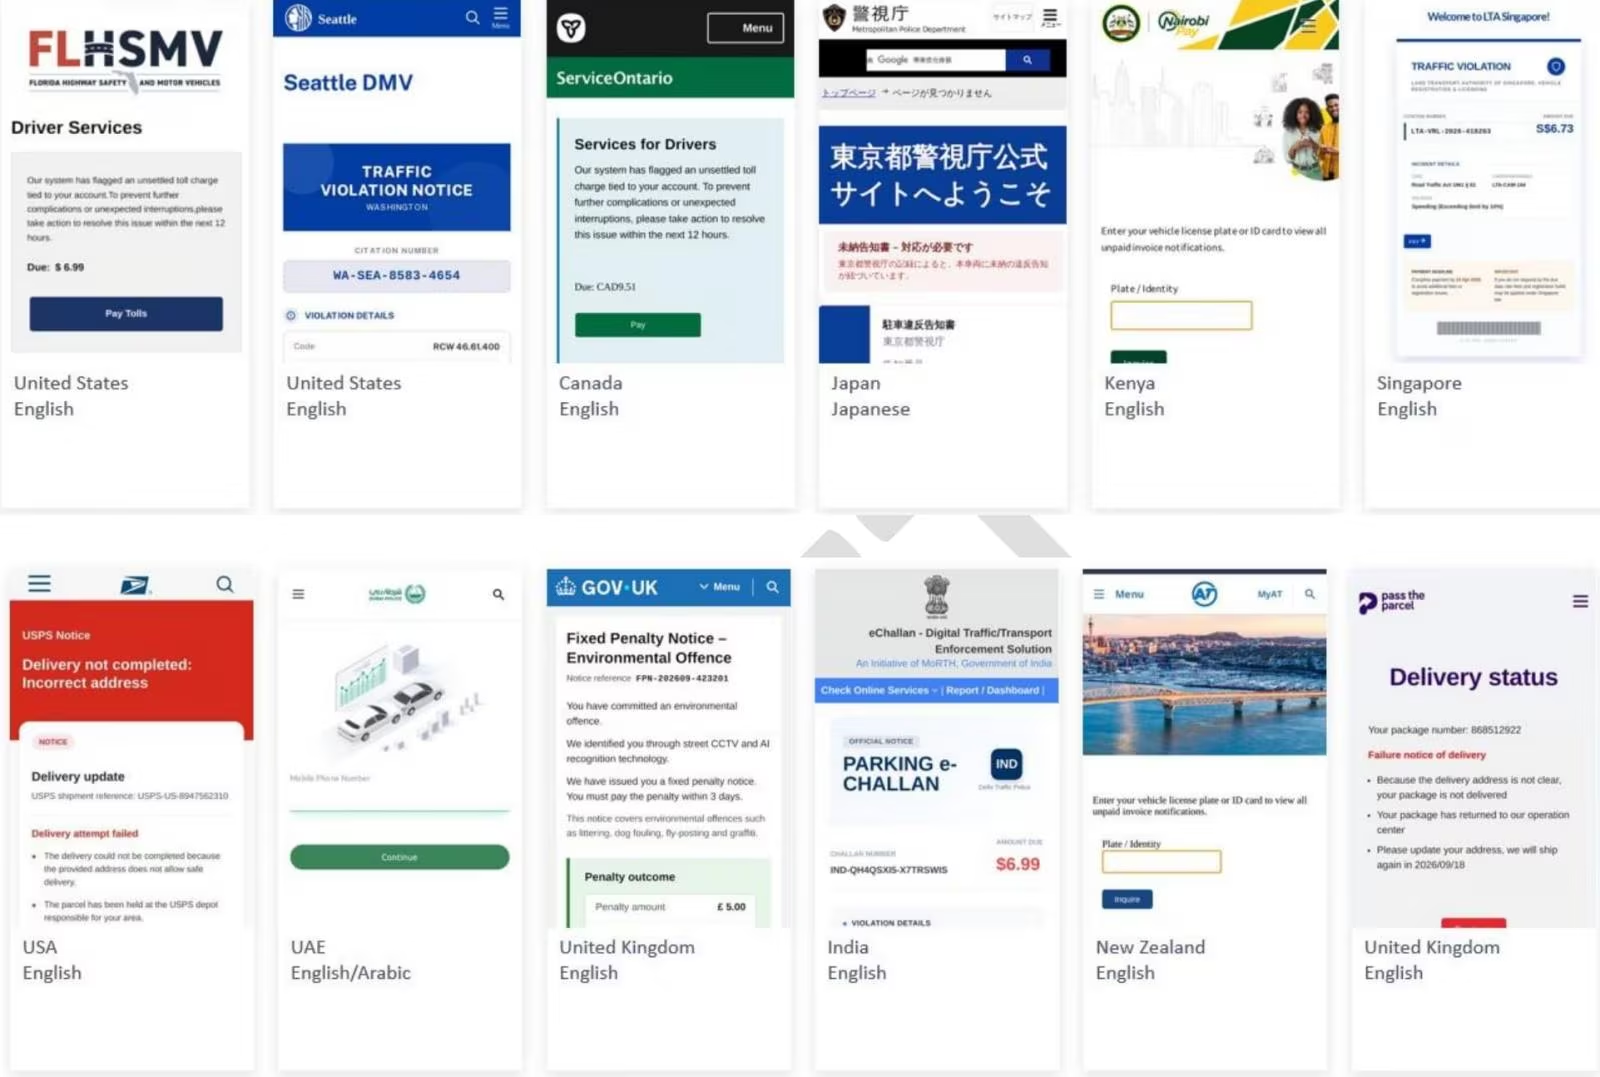
Через YAM Store продвигались наборы CoGUI и Haozi, а с июня 2026 года — также Iron Man System. Покупатели получали шаблоны страниц и сообщений, подражающих государственным учреждениям, финансовым и логистическим организациям, а также другим известным сервисам. Целью были логины, пароли и данные банковских карт. Наборы позволяли запускать массовые кампании без самостоятельной разработки страниц и обслуживающей инфраструктуры.
В Iron Man System было более 2335 шаблонов для более чем 139 стран, причём больше всего приходилось на США. Среди приманок были уведомления от имени служб, связанных с оплатой проезда и парковки, правоохранительных органов, медицинских организаций, перевозчиков и магазинов. В американских шаблонах чаще встречались темы транспорта и государственных учреждений. Поддельные страницы и сообщения адаптировали под местные языки и знакомые получателям названия.
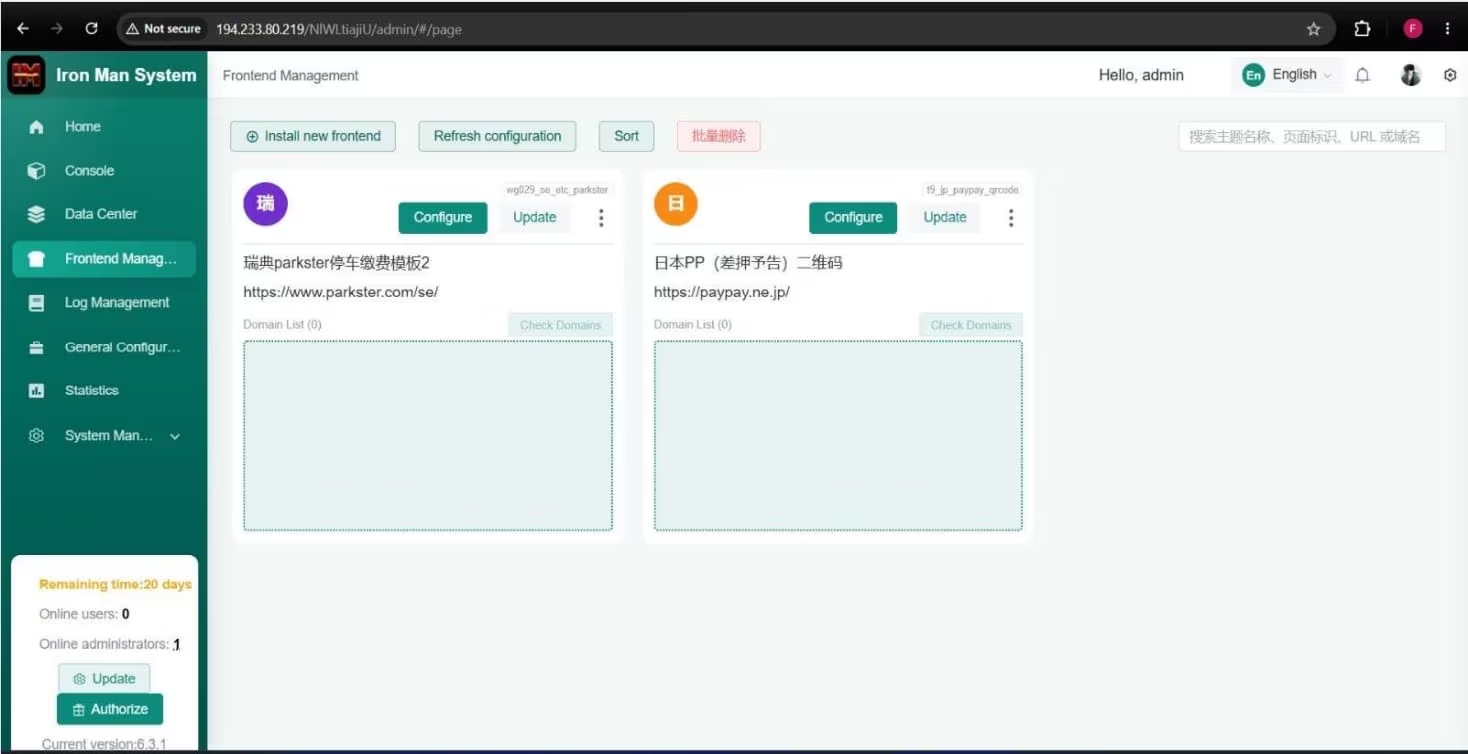
Наборы в разной степени поддерживали ограничения доступа по стране и IP-адресу, а также поддельные проверки CAPTCHA. Эти механизмы мешали автоматизированным средствам исследователей открывать фишинговые страницы. Когда жертва вводила данные, оператор мог получать уведомления через Telegram, в том числе о паролях, реквизитах карты и проверочных кодах. Для передачи информации Iron Man System использовал WebSocket: покупатель мог наблюдать за действиями человека в реальном времени и вручную менять следующий показанный ему экран.
Microsoft наблюдала и за атаками покупателей этих инструментов. Сообщения создавали ощущение срочности и вели на подконтрольные преступникам страницы для кражи данных. В отдельных случаях злоумышленники злоупотребляли входом по коду устройства: убеждали человека подтвердить авторизацию в настоящем приложении, после чего получали токен доступа к его учётной записи. Похищенные платёжные данные могли использоваться для мошеннических покупок и операций на финансовых платформах.
Компания советует проверять срочные просьбы из писем и SMS через известные контакты организации, а не по ссылкам в сообщениях. Для защиты облачных сред она рекомендует вход без пароля, многофакторную аутентификацию и ограничение привилегий администраторов. Microsoft наблюдала такие атаки со стороны покупателей наборов. Сеть затрагивала не только сервисы самой компании.