Кодировка одной буквы помогла ShinyHunters обойти защиту Oracle PeopleSoft
 Автор: Марта Баринова
Группировка ShinyHunters нашла способ обходить правила межсетевого экрана веб-приложений, которыми организации закрывали уязвимый адрес в Oracle PeopleSoft. Атакующие заменяют одну букву в URL её закодированной записью: фильтр может пропустить запрос, а сервер всё равно направит его к уязвимому компоненту. По данным Google Mandiant и Threat Intelligence Group, это позволило возобновить атаки на системы без обновления безопасности.
Речь об уязвимости CVE-2026-35273. Oracle выпустила исправление 11 июня и сообщила, что ошибка допускает удалённое выполнение кода без аутентификации. Днём ранее BleepingComputer рассказал об атаках ShinyHunters на серверы PeopleSoft и краже данных у 100 организаций. Google также связала группировку, которую отслеживает под обозначением UNC6240, с эксплуатацией этой ошибки против организаций образовательного сектора.
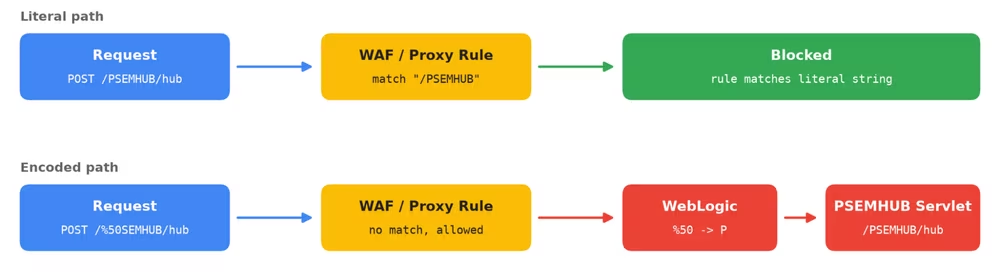
Для организаций, которые не могли сразу установить обновление или отключить Environment Management Hub, Mandiant ранее предлагала закрыть извне доступ к адресу /PSEMHUB/*. Новый вариант атаки использует слабость правил, настроенных на буквальное совпадение с этим путём. Вместо запроса к /PSEMHUB/ атакующие обращаются к /%50SEMHUB/: сочетание %50 представляет букву P в процентной кодировке.
По объяснению Mandiant, многие межсетевые экраны веб-приложений и обратные прокси проверяют исходный адрес до декодирования. Поэтому правило для /PSEMHUB/ может не распознать изменённую запись. Oracle WebLogic декодирует букву и передаёт запрос тому же уязвимому компоненту. Google предупреждает, что атакующие могут использовать и другие варианты кодирования либо менять регистр символов.
Атаки на Oracle PeopleSoft
Google сообщает, что в ходе новой волны атак веб-оболочки появились на десятках систем по всему миру. Среди затронутых организаций названы учреждения высшего образования, технологические и ИТ-компании, медицинские, сельскохозяйственные и транспортные организации, а также государственные структуры. Перед эксплуатацией ошибки атакующие обычно отправляют от пяти до 15 POST-запросов на /%50SEMHUB/hub с сериализованными объектами Java.
На уязвимом сервере такие запросы возвращают сведения об операционной системе узла, не создавая файлов и не нарушая работу службы. Так группировка проверяет, можно ли продолжать атаку незаметно. Затем злоумышленники выполняют команды непосредственно в памяти или размещают JSP-оболочки. По данным Google, файл x.jsp служит для выполнения команд, а u.jsp и u2.jsp позволяют загружать более крупные файлы.
На взломанных серверах Windows группировка применяла файл Ple64.exe. Он выдаёт себя за подписанный установщик медиаплеера Light Alloy, но устанавливает бэкдор SIDEEYE. Google указывает, что это вредоносное ПО умеет красть учётные данные, управлять процессами и файлами, создавать интерактивные обратные оболочки и работать как обратный прокси.
Атакующие также разворачивали инструмент туннелирования Neo-reGeorg через файлы tunnel.jsp и tunnel.jspx. Он передаёт трафик SOCKS5 через обычные соединения HTTP и HTTPS, позволяя использовать скомпрометированный сервер для дальнейшего перемещения по внутренней сети. На взломанных системах Linux Mandiant наблюдала применение легитимной программы удалённого управления MeshAgent для сохранения доступа.
Заявления об атаке на платформу ФБР
Ранее ShinyHunters заявляла, что получила доступ к системам ФБР с помощью другой, по её словам, новой уязвимости нулевого дня в Oracle PeopleSoft. 22 сентября группировка рассказала BleepingComputer, что использовала её для проникновения на платформу FBI Jobs, а затем переместилась в инфраструктуру ФБР в AWS GovCloud. Злоумышленники утверждали, что похитили от 2 до 3 ТБ данных о действующих и бывших сотрудниках бюро, соискателях и внутренних системах.
BleepingComputer не смог независимо подтвердить существование заявленной новой уязвимости, перемещение по инфраструктуре или объём предполагаемой утечки. ФБР подтвердило расследование сообщений о несанкционированной активности, затрагивающей FBIjobs.gov, но не подтвердило взлом своих систем или кражу данных. Позднее ShinyHunters сообщила изданию, что применяла против FBI Jobs описанный обход защитного правила, при этом продолжила утверждать, что использовала ещё одну неизвестную уязвимость в компоненте PSEMHUB.
Mandiant рекомендует организациям с Oracle PeopleSoft установить обновление для CVE-2026-35273, а не полагаться только на межсетевой экран. Для поиска признаков эксплуатации специалисты советуют проверить журналы доступа WebLogic на запросы к /PSEMHUB/ и его закодированным вариантам, включая /%50SEMHUB/.