
Исследователи связали кампанию с буткитом BlackX и группировкой APT41
Установленных обновлений Windows оказалось недостаточно, чтобы защитить компьютеры дипломатических ведомств Центральной Азии от буткита BlackX. В начале 2026 года злоумышленники развернули его в сетях организаций Таджикистана, Узбекистана и Туркменистана.

Исследователи «Лаборатории Касперского» связывают кампанию с группировкой APT41 со средней степенью уверенности.
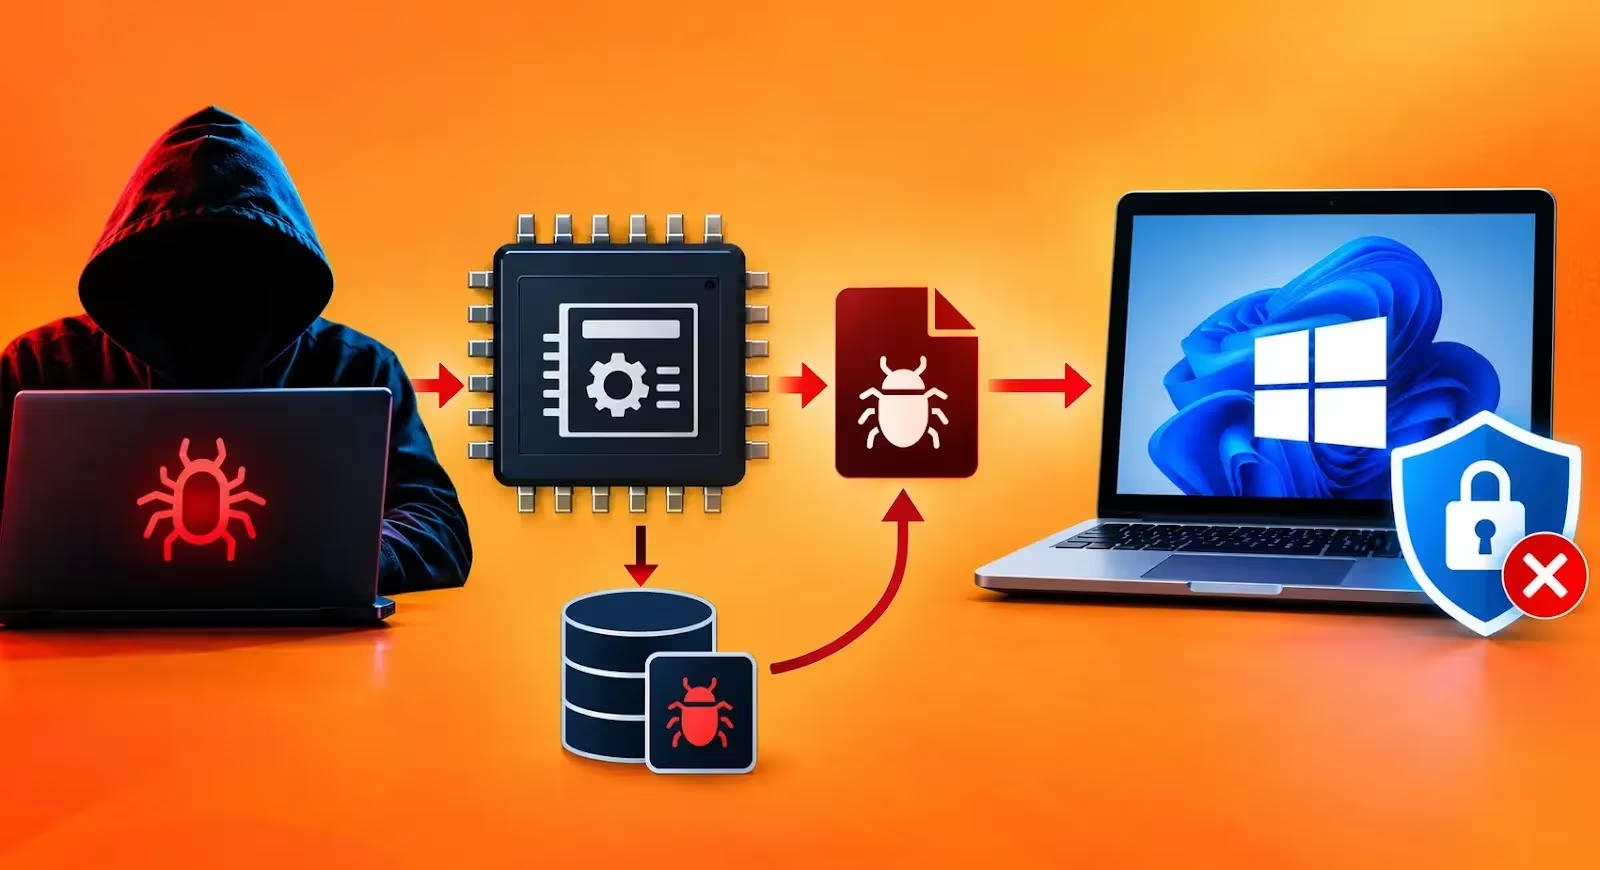
Атакующие сначала проникали в сети организаций и получали права администратора. После этого они устанавливали UEFI-буткит BlackX, который использует уязвимость Baton Drop (CVE-2022-21894) для обхода Secure Boot. Механизм позволяет добавить пользовательские ключи владельца компьютера, или MOK, а затем загружать подконтрольные атакующим EFI-файлы. Для установки BlackX злоумышленникам требовался высокий уровень доступа к атакованной системе.
Установщик буткита называется inst.exe. Сам по себе он не содержит вредоносных строк и встроенных блоков с данными: необходимые компоненты хранятся в отдельном файле PVMDIJGKAX2, зашифрованном алгоритмом RC4. При установке BlackX размещает файлы в системном разделе и разделе UEFI. Разделение установщика и его содержимого затрудняет извлечение и анализ полного набора компонентов.
Что делает BlackX после обхода защиты
Через UEFI-модуль буткит внедряет вредоносный драйвер в ядро Windows. Драйвер подписан сертификатом, выданным организации Wenjiang District Mingyu Network Technology Service Studio; к моменту публикации исследования сертификат был отозван. Этот компонент вмешивается в работу защитных решений: отключает связанные с ними обратные вызовы для процессов, потоков и реестра, а также нарушает работу поставщиков Event Tracing for Windows, от которых средства защиты получают данные для наблюдения за системой.
Часть процедур драйвера запускается только при обнаружении на компьютере продуктов «Лаборатории Касперского» или Avast. Динамический анализ, проведённый «Лабораторией Касперского», показал, что направленные против её продуктов процедуры не мешают их работе. Драйвер также защищает файлы буткита от просмотра: при попытке открыть такой файл он возвращает дескриптор системной программы calc.exe вместо дескриптора запрошенного файла.
Исследователи обнаружили в реальных атаках две шпионские нагрузки, которые развёртывает драйвер. Первая представляет собой троянец удалённого доступа. Он использует Google Drive, OneDrive или Яндекс Диск для связи с управляющей инфраструктурой, может передавать файлы и запускать дополнительные модули.NET. Команды троянец получает через файлы в облачном хранилище и обрабатывает их в зависимости от расширения.
Вторая нагрузка, библиотека OxiDLLRunner, загружается через легитимный исполняемый файл googleupdate.exe. Она расшифровывает файл v8_context_snapshot.bin, содержащий шелл-код и модуль на Rust. Этот модуль связывается с адресом www[.]archivetj[.]com, получает DLL-плагины с функцией create_plugin и запускает их в отдельных потоках. Для сокрытия OxiDLLRunner применяется обфускация OLLVM.
Почему обновления не остановили атаку
Проверка заражённых компьютеров показала, что на них были установлены необходимые обновления Windows. Проблема заключалась в дополнительной мере защиты от Baton Drop. Для блокировки уязвимых компонентов UEFI нужно отозвать сертификат Windows Production PCA 2011, которым они подписаны. Установка обновления сама по себе не запускает этот отзыв: администратору требуется активировать процедуру вручную.
Исследователи указывают два необходимых действия: установить флаг в разделе реестра HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Secureboot и создать в планировщике задачу Secure-Boot-Update. По их объяснению, ручной порядок применения предусмотрен в том числе из-за риска нарушить загрузку систем с двумя ОС, которым нужен прежний сертификат. Автоматический этап отзыва был предусмотрен графиком установки исправлений, но на момент публикации исследования ещё не действовал.
Срок действия Windows Production PCA 2011 истёк 19 октября 2026 года. Исследователи предупреждают, что само по себе истечение срока не мешает Windows загружать уязвимые файлы, если сертификат не добавлен в список блокировки. Отсутствие активированного отзыва позволило BlackX сработать на обновлённых компьютерах атакованных организаций.
Цепочка эксплуатации BlackX похожа на применявшуюся в UEFI-бутките BlackLotus. Его предлагали на хакерском форуме в октябре 2022 года за $5000 (около 403 000 ₽), а в марте 2023 года исследователи ESET подтвердили, что он способен обходить Secure Boot через Baton Drop. BlackX использует другой драйвер ядра и другие последующие нагрузки. Авторы исследования допускают, что создатели BlackX изучили BlackLotus методом обратной разработки либо получили доступ к его исходному коду.
Связь кампании с APT41 исследователи оценивают со средней степенью уверенности и не считают атрибуцию доказанной. Среди оснований они называют идентификатор xdd, встречавшийся в компонентах BlackX и в описании активности связанной с APT41 группировки FishMonger. В оценке также учитываются способ загрузки DLL, зашифрованные нагрузки и применение OLLVM.