Хакеры WaterPlum заразили 30 000 устройств и вывели $10,7 млн
 Автор: Марта Баринова
С декабря 2025 года по июль 2026-го северокорейская хакерская группа WaterPlum заразила не менее 30 000 устройств более чем в 100 странах. По данным совместного расследования японских, американских, австралийских и немецких ведомств, злоумышленники вывели в Северную Корею криптовалюту на сумму $10,71 млн.
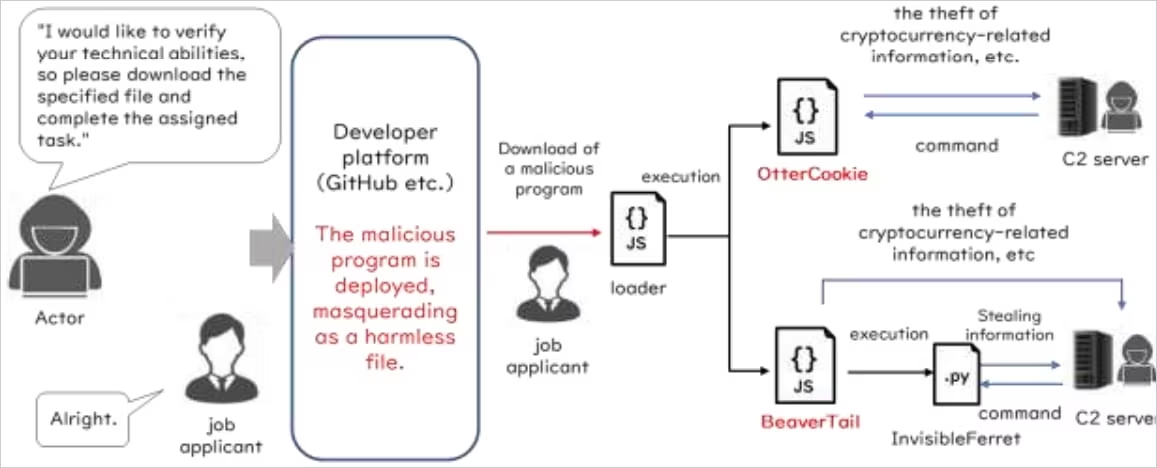
WaterPlum связывают с многолетней кампанией «Contagious Interview», нацеленной на соискателей. Злоумышленники представляются сотрудниками компаний из сфер искусственного интеллекта, криптовалют и NFT либо используют рекрутинговые и фрилансерские платформы. На фальшивых собеседованиях и технических испытаниях кандидатов просят скачать проект, исправить якобы возникшую проблему с видеосвязью или выполнить код.
В совместной рекомендации ведомства сообщили, что группировка похитила средства или данные доступа более чем из 7000 криптовалютных кошельков. Общий объём переведённых активов составил 1,7 млрд японских иен, что эквивалентно $10,71 млн. WaterPlum относят к северокорейским группам, которые проводят финансово мотивированные атаки и получают средства для режима.
Вредоносные программы WaterPlum
Следователи связывают с операциями WaterPlum несколько семейств вредоносного ПО. BeaverTail распространяется в составе вредоносных npm-пакетов и написан на JavaScript. InvisibleFerret представляет собой бэкдор на Python, а OtterCookie сочетает функции удалённого доступа и кражи информации. OtterCandy объединяет возможности OtterCookie и RAT.
Ещё одна программа, StoatWaffle, представляет собой модульное ПО на Node.js. Его доставляют через вредоносные проекты для Visual Studio Code. Конфигурационные файлы запускают код после открытия папки и подтверждения доверия к её содержимому.
После заражения атакующие пытаются получить браузерные учётные данные, содержимое буфера обмена, нажатия клавиш, закрытые криптовалютные ключи, seed-фразы и документы. Кроме того, они делают снимки экрана. Доступ к компьютеру может использоваться для проникновения в сети работодателей и клиентов, а также для кражи интеллектуальной собственности и шпионажа.
Связь с фальшивыми IT-сотрудниками
Ведомства напрямую связали WaterPlum с операциями северокорейских IT-работников. Некоторые участники группы, по данным расследования, сами устраиваются удалёнными специалистами и выполняют веб-разработку для клиентов. Следователи обнаружили, что WaterPlum и связанные с ней IT-работники использовали одни и те же IP-адреса.
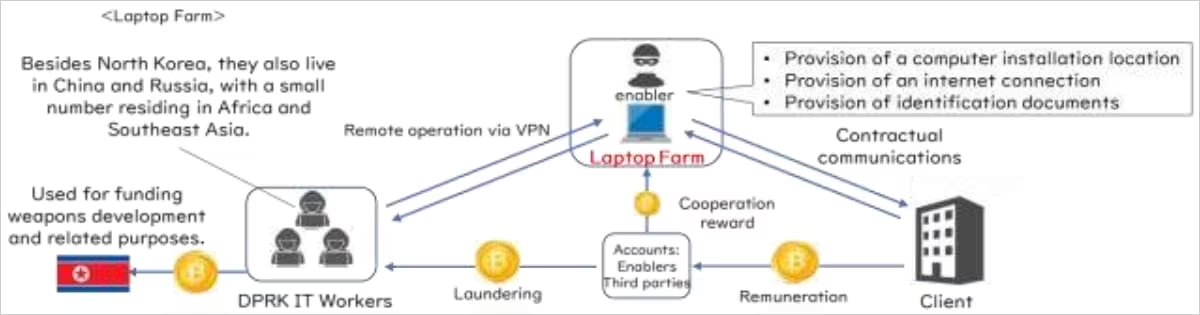
Северокорейские специалисты также повторно используют документы, украденные во время атак WaterPlum, чтобы выдавать себя за жертв и получать работу. На онлайн-собеседованиях злоумышленники применяют программы для замены лица. Затем они выключают камеру и объясняют это неполадками с сетью.
ФБР и японская полиция считают, что WaterPlum и часть северокорейских IT-работников действуют под руководством 313-го генерального бюро. Оно входит в состав Департамента военной промышленности, отвечающего за исследования и производство вооружений Северной Кореи.
Национальное полицейское агентство Японии впервые выявило, расследовало и ликвидировало в стране «ферму ноутбуков», связанную с северокорейскими IT-работниками. Следователи нашли свидетельства перевода за рубеж нескольких сотен миллионов иен.
Ведомства рекомендуют компаниям проверять личность, местонахождение и квалификацию соискателей, а также ограничивать доступ сотрудников только необходимыми системами и данными. Разработчикам советуют запускать неизвестный код в песочнице и проверять файлы и исходный код на команды, которые загружают дополнительные компоненты.