Атака на Chrome и Edge подменяет расширения через файлы настроек
 Автор: Марта Баринова
Исследователи Synacktiv описали способ незаметно загрузить произвольное расширение в браузеры Chrome и Edge на базе Chromium в Windows-доменах. Метод опирается на изменение внутренних файлов настроек браузера и позволяет обойти обычные сценарии установки дополнений, включая проверки целостности. Авторы проверяли технику начиная с Chromium 130, и она работала в актуальной на момент исследования версии браузера.
Расширения Chromium работают внутри браузера и получают доступ к его API. В зависимости от выданных разрешений они могут менять содержимое страниц, взаимодействовать с сетевыми запросами, читать cookie, делать снимки экрана и обращаться к данным, которые браузер расшифровывает в ходе обычной работы. Поэтому загруженное злоумышленником расширение даёт ему контроль над действиями пользователя в браузере.
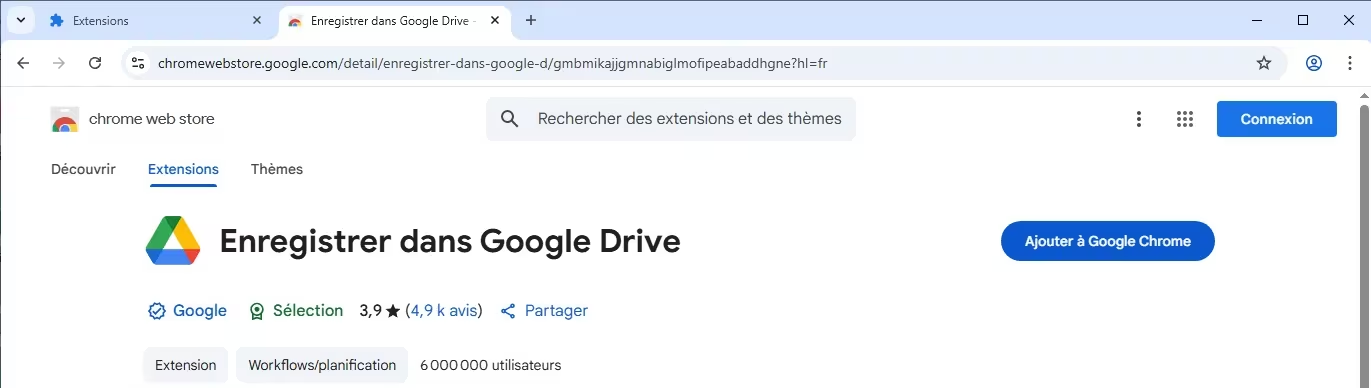
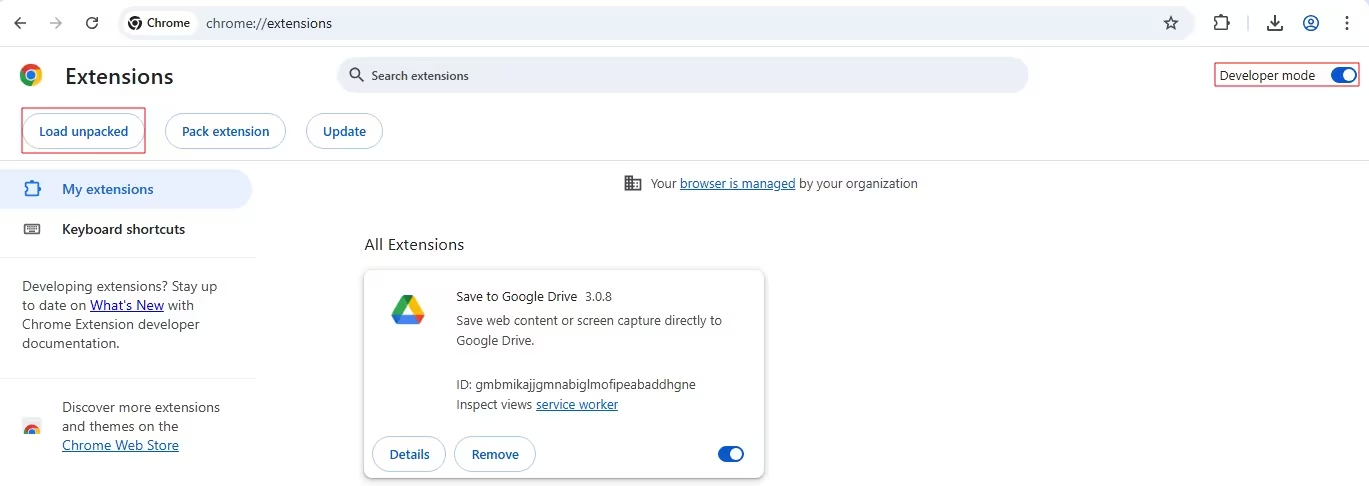
Обычно дополнения устанавливают из Chrome Web Store, в режиме разработки из локальной папки или через параметры запуска браузера. Магазин проверяет пакеты и их подписи, а загрузка расширений из командной строки в Chromium 137 и новее выключена по умолчанию. Исследование Synacktiv посвящено менее заметному пути, связанному с функцией загрузки распакованных расширений в режиме разработчика.
Подмена расширений Chrome через настройки
После установки браузер регистрирует расширения в пользовательских файлах Preferences или Secure Preferences в каталоге AppData. На компьютерах, не присоединённых к домену, используется Secure Preferences, а в доменной среде Chromium обращается к Preferences. В этих файлах хранятся параметры дополнений, сведения из manifest.json и состояние режима разработчика.
Записи защищены с помощью MAC, то есть криптографической проверки целостности. Chromium не активирует зарегистрированное расширение, если для него неверно рассчитано значение MAC или не включён режим разработчика. Авторы выяснили, что значение MAC для режима разработчика использует тот же статический seed, что и защита параметров расширений.
Для Chrome этот seed содержится в файле resources.pak, который обычно расположен в каталоге установки браузера. Исследователи установили, что в проверенной версии Chromium 139 нужное значение находилось во внутреннем файле с номером 146. В Edge и Brave исследователи обнаружили нулевое значение seed. Это совпало с результатами более ранней работы о Secure Preferences.
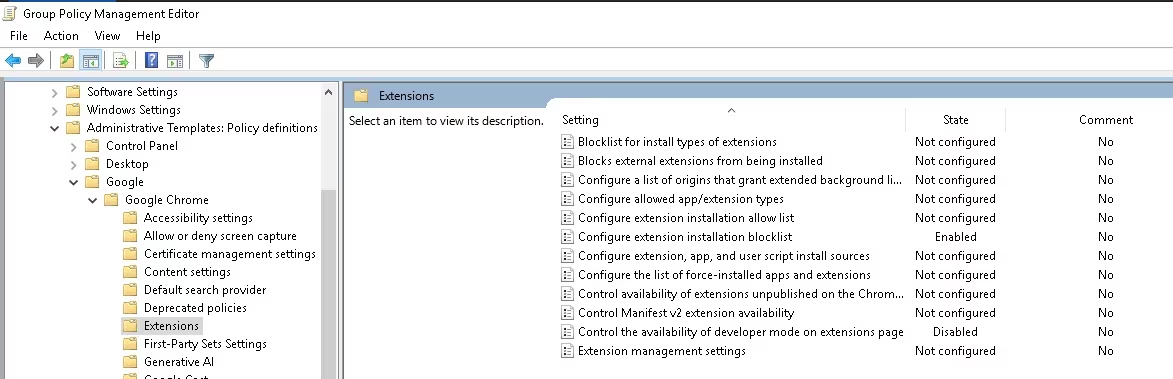
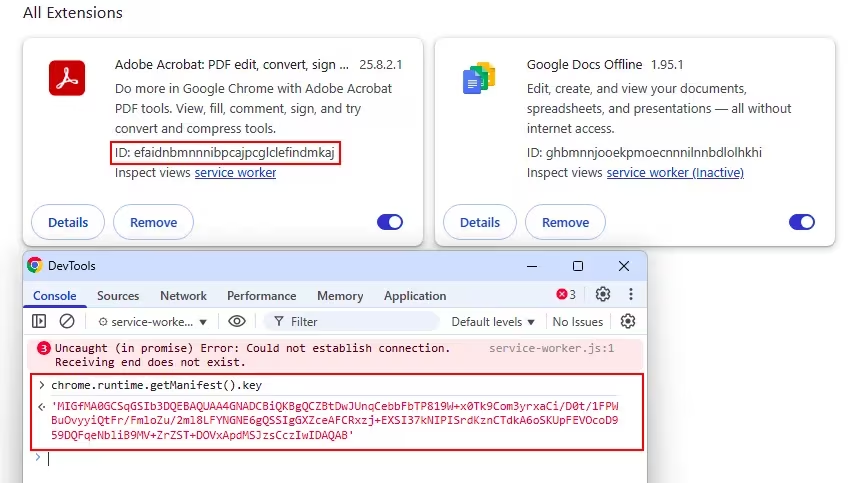
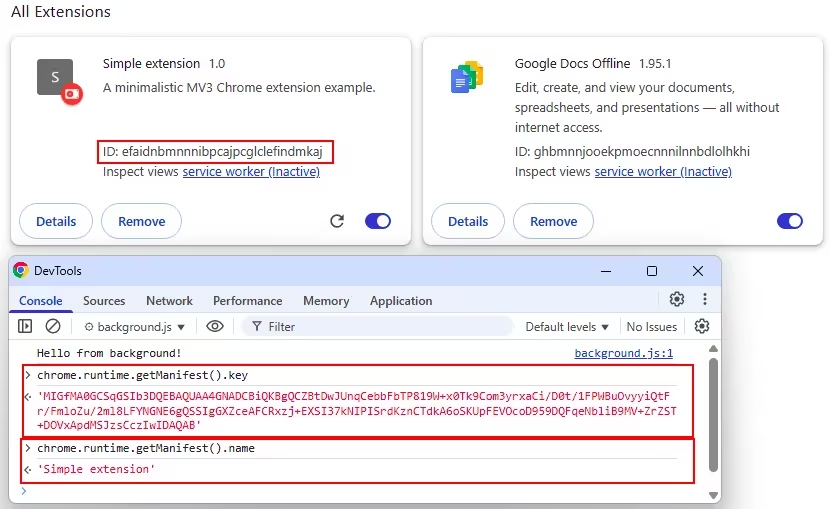
Авторы опубликовали скрипт, который автоматизирует вычисление идентификаторов, изменение манифеста, пересчёт MAC и обновление файлов предпочтений. В демонстрации инструмент использовал удалённую загрузку через SMB и управляющий сервер. Метод также допускает работу вместе с уже установленными в системе компонентами или средствами, которые превращают браузер в HTTP-прокси.
Synacktiv рекомендует защитникам отслеживать изменения файлов Preferences и Secure Preferences, особенно если их вносит не сам браузер. Признаками атаки могут быть необычные регистрации расширений и подозрительные изменения ключей HKCU или HKLM, связанных с политиками ПО. Исследователи отмечают, что защита внутреннего seed остаётся сложной задачей: браузер должен работать на разных операционных системах и не может полагаться на единый механизм хранения секретов.