
Windows: SignDrop, по оценке автора, затрагивает 80% установок
Исследователь под псевдонимом MSNightmare опубликовал код проверки SignDrop 10 ноября. Для атаки уже нужен доступ к запуску кода на компьютере, поэтому ошибка сама по себе не позволяет проникнуть на него через интернет.

Ошибка, описанная исследователем в репозитории GitHub, находится в драйвере clfs.sys. Она затрагивает создание файла аутентификации.cnpf для журнала Common Log File System, или CLFS. Этот механизм Microsoft ввела в октябре 2025 года для защиты журналов от подмены. По оценке автора SignDrop, уязвимы около 80% установок Windows. Это его оценка, а не результат подсчёта затронутых устройств.
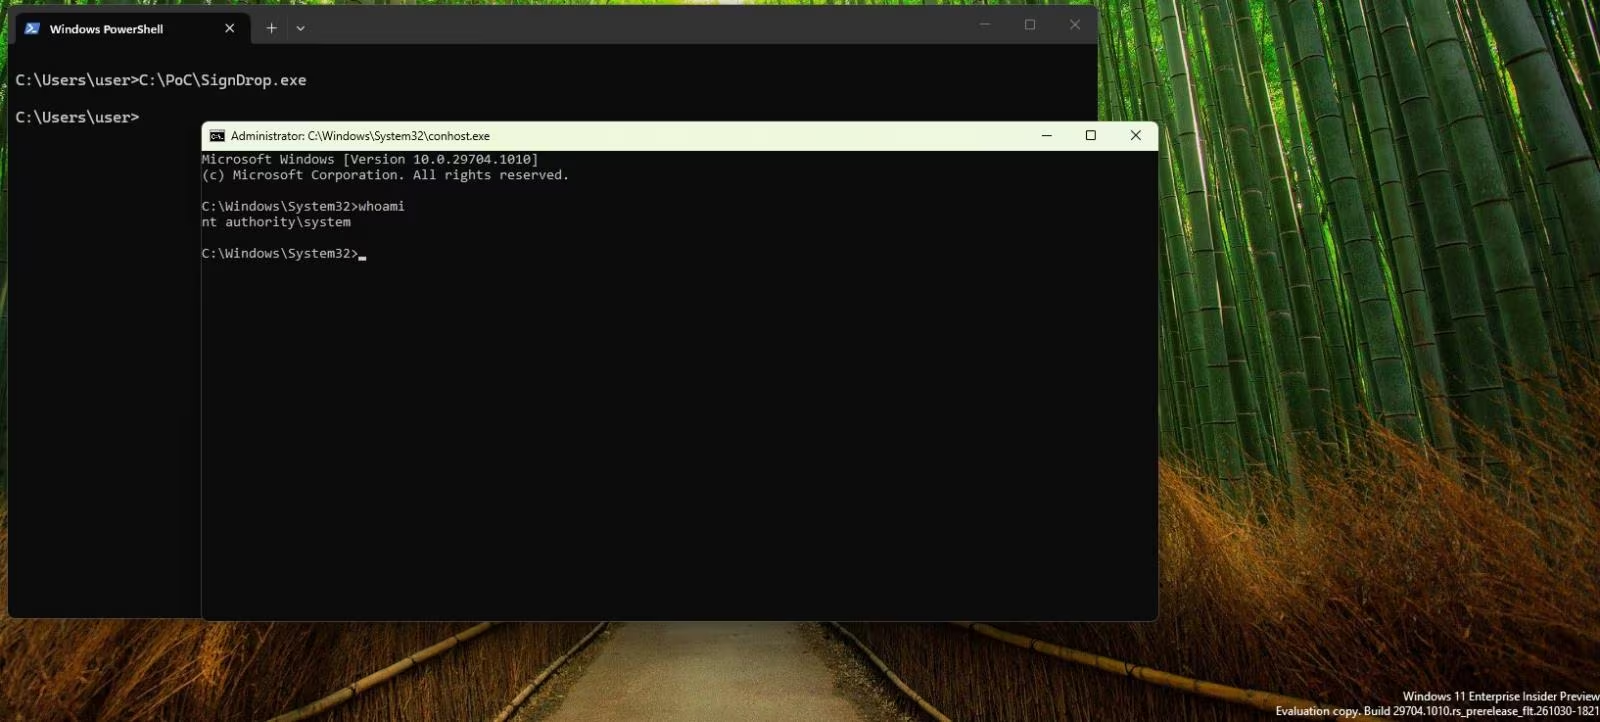
Проверочный код опубликован открыто, однако работоспособность атаки независимо не подтверждена. По состоянию на 11 ноября у SignDrop не было номера CVE и исправления; Microsoft также не подтвердила заявление исследователя. Сообщений об использовании уязвимости в реальных атаках нет.
Как работает SignDrop
CLFS обрабатывает сложные файлы журналов в ядре Windows. Ошибки при их разборе могут приводить к повреждению памяти и повышению привилегий. Чтобы снизить риск, Microsoft добавила проверку кодов аутентификации журналов: при несовпадении кода драйвер отказывается открывать файл. SignDrop использует логику создания таких кодов, а не взламывает саму проверку.
Согласно описанию исследователя, пользователь сначала создаёт журнал.blf и связывает с ним ещё один, пустой контейнер. При открытии исходного журнала CLFS открывает и связанный файл. Если тот пуст, драйвер пытается его подписать даже при отсутствии файла подписи. Проверки доступа на этом этапе работают в контексте обычного пользователя.
Затем атакующий заставляет привилегированный процесс открыть подготовленный журнал. В опубликованном примере для этого используется Windows Defender: вызов ServerMpUpdateEngineSignature и перенаправление через символьные ссылки диспетчера объектов подводят его к нужному файлу. CLFS создаёт отсутствующий.cnpf уже от имени SYSTEM, сохраняя права доступа исходного файла. По словам автора, тот же подход позволяет обойти защиту антивируса или EDR от вмешательства: запрос на создание файла выглядит как действие собственного процесса защитного ПО.
Какие системы затронуты и как проверить режим CLFS
Исследователь сообщает о проверках на Windows 11 26H2, Windows 11 26H2 Experimental и Windows Server 2025 Experimental. Наличие одной из этих версий само по себе не заменяет проверку настройки CLFS. Автор предлагает посмотреть параметр HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication\Mode: по его данным, значения 0 и 1 означают уязвимый режим, а 2 и 3 не позволяют запустить опубликованный эксплойт.
Защита CLFS сначала работает в режиме обучения, подписывая старые журналы при открытии. Этот период длится 90 дней с первого запуска системы с обновлённым драйвером; при следующем запуске драйвер переходит к обязательной проверке. Исследователь утверждает, что SignDrop работает в обоих режимах. Ещё один предложенный им способ проверки — запустить демонстрационный код: если он открывает командную оболочку с правами SYSTEM, система уязвима.
Исследователь не советует отключать аутентификацию CLFS ради защиты от SignDrop. Без неё драйвер снова сможет разбирать неподписанные журналы, в том числе специально подготовленные файлы, от которых механизм и должен был защищать. В дополнительных сообщениях администраторам рекомендуют ограничивать запуск кода пользователями с низкими привилегиями и обращать внимание на неожиданное создание файлов.cnpf и.blf привилегированными процессами.