
CISA подтвердила атаки через PHP2Shell и дала госведомствам 3 дня
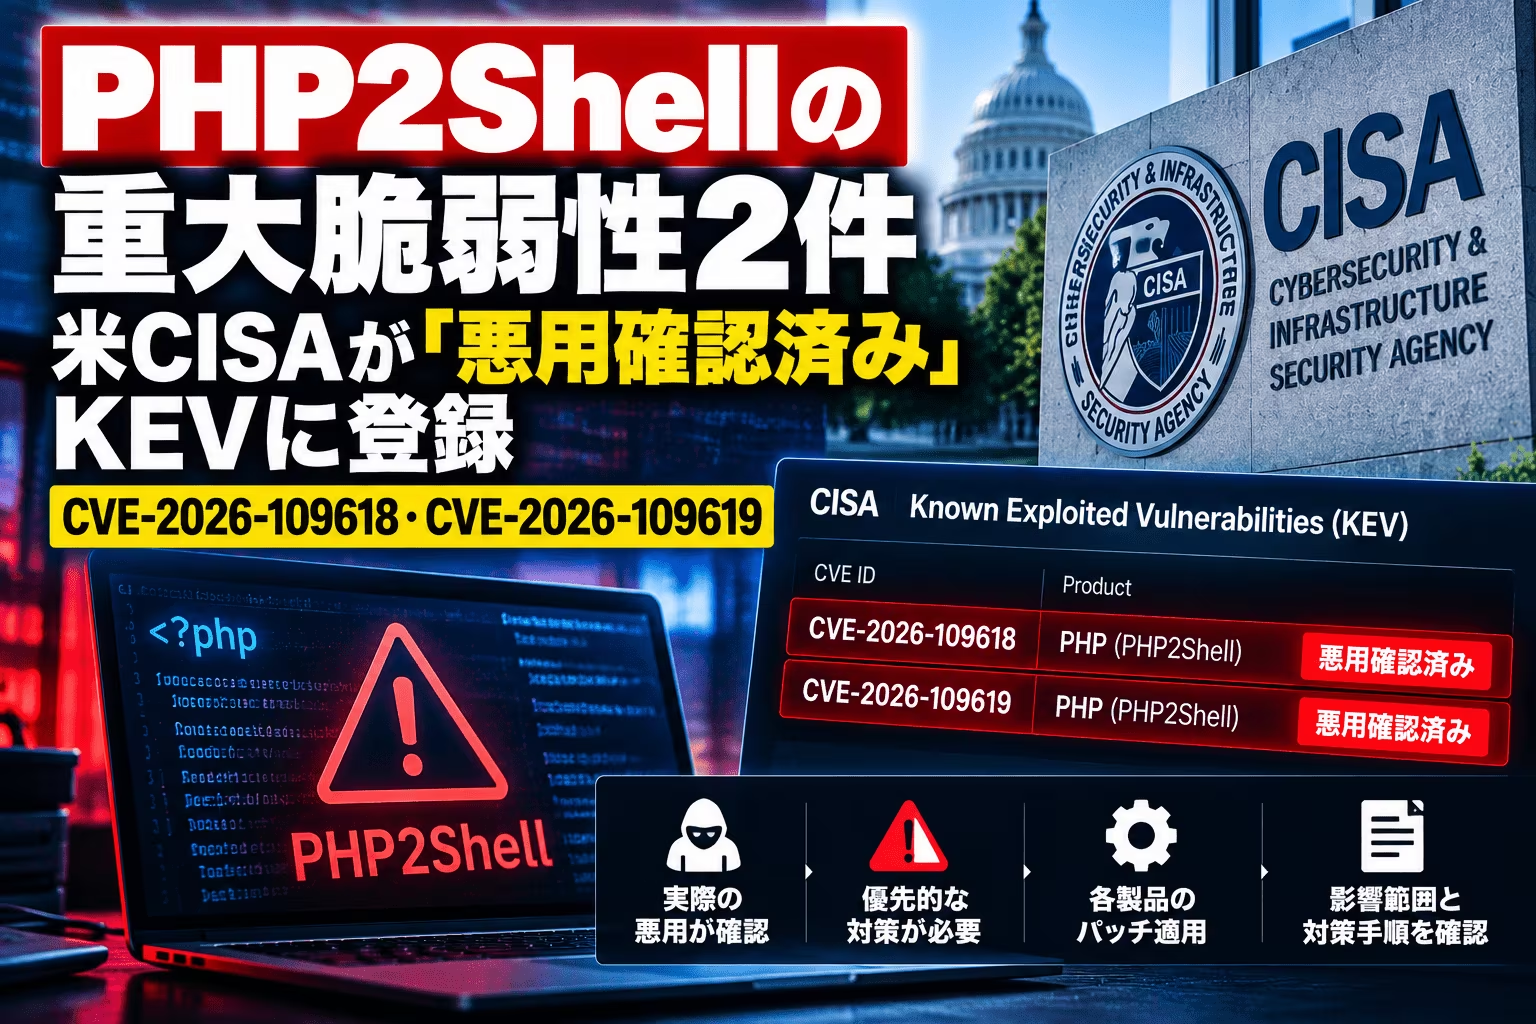
«Такие уязвимости часто становятся способом атаки и представляют серьёзный риск для федеральных ведомств», заявило американское агентство по кибербезопасности CISA. Оно внесло две уязвимости PHP, известные вместе как PHP2Shell, в каталог проблем, которые уже используют злоумышленники.

Федеральным гражданским ведомствам США предписано защитить свои системы до 29 октября.
CISA добавила CVE-2026-109618 и CVE-2026-109619 в каталог Known Exploited Vulnerabilities 26 октября. При определённых условиях обе проблемы позволяют атакующему без учётной записи удалённо выполнить код на сервере с PHP. Администраторам следует проверить работающие версии PHP и установить обновления.
Команда PHP выпустила исправления 21 октября. Уязвимости закрыты в версиях 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Если PHP встроен в другое устройство или программный продукт, нужно проверять исправление у его поставщика: по одному только отображаемому номеру версии нельзя во всех случаях определить, защищена ли система.
Срок CISA до 29 октября обязателен для федеральных гражданских ведомств США, на которые распространяется директива BOD 26-04. Остальным организациям агентство рекомендует в первую очередь устранять уязвимости из своего каталога. Ведомствам также предписано искать признаки возможного взлома. Для проверки подозрительной активности в системах с PHP CISA предоставила правило обнаружения Sigma, сообщает iThome.
Атаки через PHP2Shell и подтверждённое выполнение кода
Попытки воспользоваться PHP2Shell исследователи замечали ещё до выхода обновлений. Amazon Threat Intelligence зафиксировала такую активность 17 октября, за четыре дня до публикации исправлений. Другие компании также наблюдали попытки эксплуатации до раскрытия уязвимостей, но считали обнаруженные атаки безуспешными. Опубликованные до обновления пробные эксплойты команда PHP называла неработоспособными.
Позже руководитель направления обнаружения угроз и реагирования в Perplexity Адель Карими сообщил о подтверждённом удалённом выполнении кода. Его серверы-приманки зарегистрировали атаку на Apache с модулем mod_php и PHP 8.4.26. Карими подчеркнул, что результат получен в специально подходящей конфигурации с одним рабочим процессом. Эти наблюдения не позволяют судить, сработает ли атака при других настройках, сборках PHP или приложениях.
CISA не раскрыла, кто проводит нынешние атаки, сколько организаций пострадало и на каких случаях основано решение добавить уязвимости в каталог. По оценке VirusTotal, в интернете доступны более 5,1 млн хостов с PHP; примерно у 3,8 млн из них открыт хотя бы один порт. Эти числа описывают доступные системы, а не количество взломанных серверов.
Администраторам внешних серверов рекомендуют проверить журналы доступа, ошибки, запуск процессов и изменения файлов как минимум с 17 октября. Подозрительный запрос сам по себе не доказывает взлом: его нужно сопоставить с другими следами, например неожиданным выполнением команд или изменением файлов. Если обнаружатся признаки проникновения, одного обновления PHP для расследования уже недостаточно.
Отдельно команда PHP предупредила о другой уязвимости удалённого выполнения кода, CVE-2026-115560. Для неё исправления ещё нет, а эксплуатация требует необычного сочетания настроек и кода приложения. До выпуска патча разработчики рекомендуют отключить параметр session.upload_progress.enabled, установив для него значение 0.