
У 2 000 пассажиров Japan Airlines могли раскрыться номера паспортов
Утечка данных у поставщика системы бронирования Amadeus затронула пассажиров Japan Airlines и Japan Transocean Air. Авиакомпании сообщили о возможном несанкционированном доступе к сведениям о поездках и намерены лично связаться с пострадавшими клиентами.

Amadeus уведомила Japan Airlines о происшествии 23 октября 2026 года. По данным авиакомпании, посторонние могли получать доступ к системам поставщика с 10 августа 2023 года по 23 сентября 2026 года. Система Amadeus обслуживает бронирование, продажу билетов и регистрацию пассажиров обеих авиакомпаний.
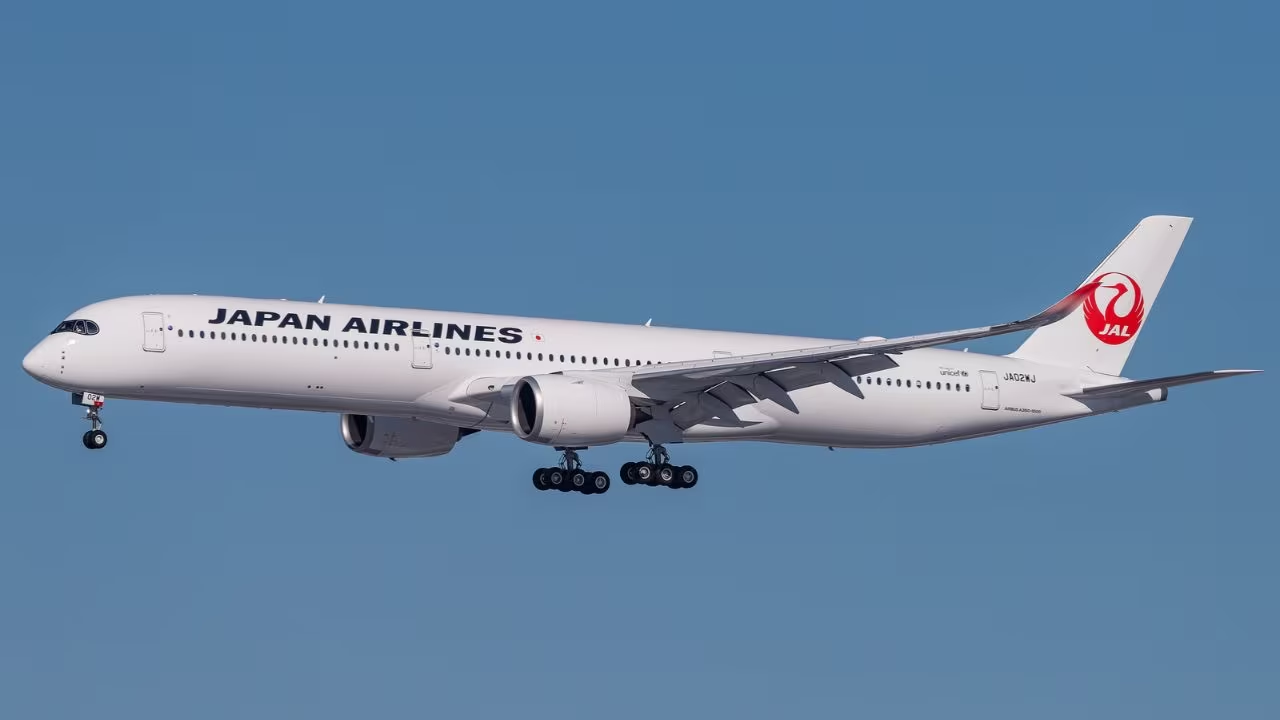
У примерно 90 000 клиентов могли раскрыться коды бронирования, имена, даты и маршруты рейсов, а также классы обслуживания. У ещё примерно 2 000 человек могли раскрыться также адреса электронной почты, телефоны, номера паспортов и карт постоянных пассажиров, гражданство, номера рейсов, билетов и мест. Japan Airlines заявила, что номера банковских карт и пароли не пострадали. Компания не располагает подтверждениями неправомерного использования данных.
Полёты из-за инцидента не нарушились. По словам Japan Airlines, Amadeus уже приняла меры защиты. Авиакомпания обещает индивидуально уведомить затронутых клиентов и оказать им помощь. Она также рекомендует остерегаться фишинговых писем, мошеннических звонков и сайтов, выдающих себя за ресурсы группы JAL.
1 октября Amadeus сообщила об обнаруженной уязвимости в среде отображения туристических бронирований. Тогда компания заявила, что сведения об оплате и другие финансовые данные не раскрылись. Об инцидентах, связанных с Amadeus, также сообщили авиакомпании All Nippon Airways, Asiana Airlines и Korean Air. Масштаб возможного воздействия на других клиентов поставщика не уточнялся.