15 000 репозиториев снова получили вредоносные GitHub Actions
 Автор: Марта Баринова
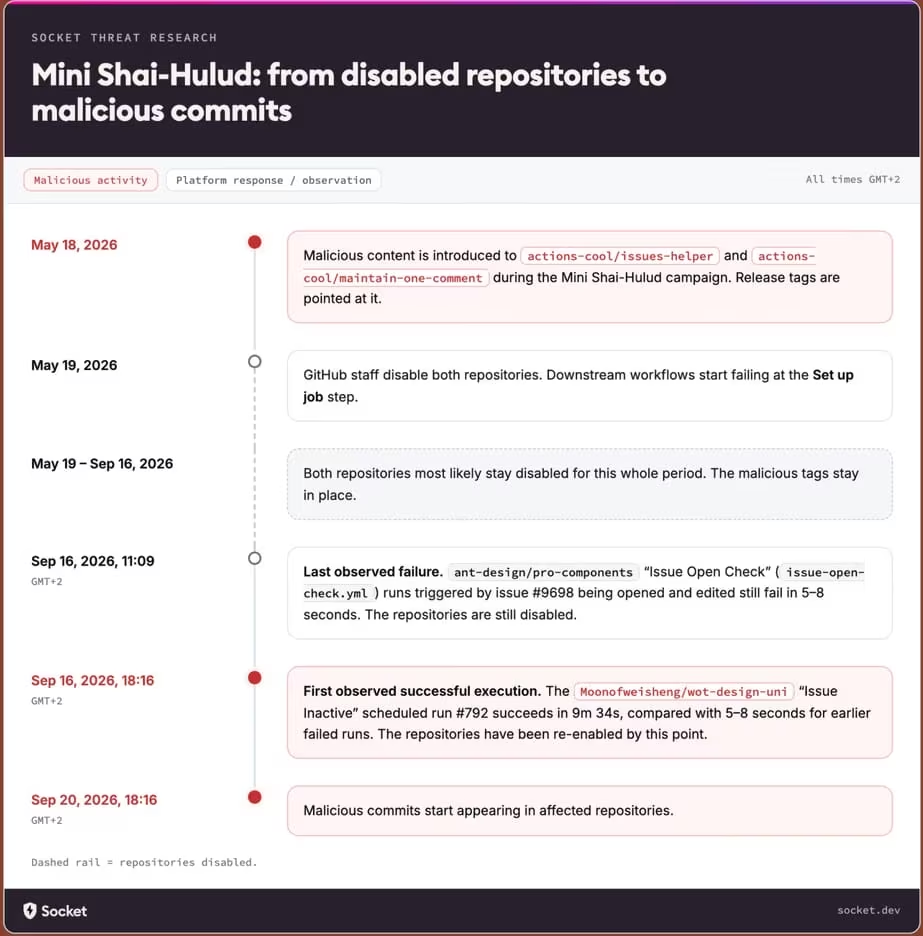
Два вредоносных GitHub Actions снова стали доступны 16 сентября 2026 года, хотя их теги по-прежнему вели на вредоносный код Mini Shai-Hulud. Автоматизации actions-cool/issues-helper и actions-cool/maintain-one-comment могли загрузиться при следующем запуске зависимых рабочих процессов. 25 сентября GitHub вновь отключил оба репозитория, поэтому такие процессы теперь завершаются ошибкой ещё до запуска полезной нагрузки.
Оба действия были скомпрометированы 18 мая в ходе кампании Mini Shai-Hulud. На следующий день команда безопасности GitHub отключила репозитории. Распространение остановилось, поскольку runners не могли скачать действия: задания падали на этапе подготовки, прежде чем выполнялся какой-либо код из workflow.
После повторного открытия репозиториев их релизные теги не очистили. Они всё ещё указывали на вредоносное содержимое от 18 мая. Socket не установила причину, по которой доступ к репозиториям вернули. Компания сообщила о скомпрометированных действиях в поддержку GitHub.
Как вредоносные GitHub Actions снова запустились
Риск затронул workflow, которые подключают действия по изменяемому тегу, например actions-cool/issues-helper@v2.2.1, а не по полному хешу коммита. При каждом запуске GitHub Actions скачивает указанное действие заново. После разблокировки репозиториев тег снова стал разрешаться в заражённый коммит, и payload запускался без новой атаки на проекты.
У actions-cool/issues-helper в графе зависимостей GitHub указано около 15 000 репозиториев. Эта цифра не означает, что все они выполнили вредоносный код: Socket не определила, сколько зависимых проектов используют теги вместо закреплённых SHA. Второе действие, actions-cool/maintain-one-comment, добавляет к этому числу другие зависимые workflow.
Оба инструмента обслуживают issues и комментарии: закрывают неактивные обращения, проверяют новые и обновляют единственный комментарий бота. Такие workflow нередко запускаются ежедневно либо после создания issue или pull request. Поэтому следующий плановый или вызванный пользователем запуск мог скачать код автоматически.
Судя по истории запусков, репозитории стали доступны в промежутке между 11:09 и 18:16 16 сентября по GMT+2, или между 09:09 и 16:16 UTC. В одном из наблюдавшихся случаев workflow, который прежде завершался за несколько секунд с ошибкой доступа, после разблокировки работал 11 минут 25 секунд. Лог показал скачивание issues-helper@v2.2.1 и выполнение bun run $GITHUB_ACTION_PATH/index.js.
Проверить затронутые проекты можно поиском ссылок на actions-cool/issues-helper@ и actions-cool/maintain-one-comment@ в каталоге .github/workflows/. Socket рекомендует удалить эти действия либо заменить ссылки на полный SHA проверенного чистого коммита, созданного до 18 мая. Для workflow, выполнявшихся с такими тегами после 16 сентября, исследователи также советуют сменить доступные им секреты и проверить права GITHUB_TOKEN.
В истории запусков следует искать задания, которые после серии быстрых ошибок внезапно начали успешно выполняться по несколько минут. Среди признаков компрометации Socket называет загрузку oven-sh/setup-bun и запуск bun run $GITHUB_ACTION_PATH/index.js внутри одного из двух действий. Отдельно рекомендуется проверить историю репозитория на неожиданные коммиты с 16 сентября.
4000 репозиториев GitHub взломали — это был более ранний эпизод той же кампании, тогда как теперь вредоносные GitHub Actions повторно стали доступны примерно для 15 000 зависимых репозиториев.