Роутерам MikroTik без обновления RouterOS могут ограничить трафик
 Автор: Илья Игнатов
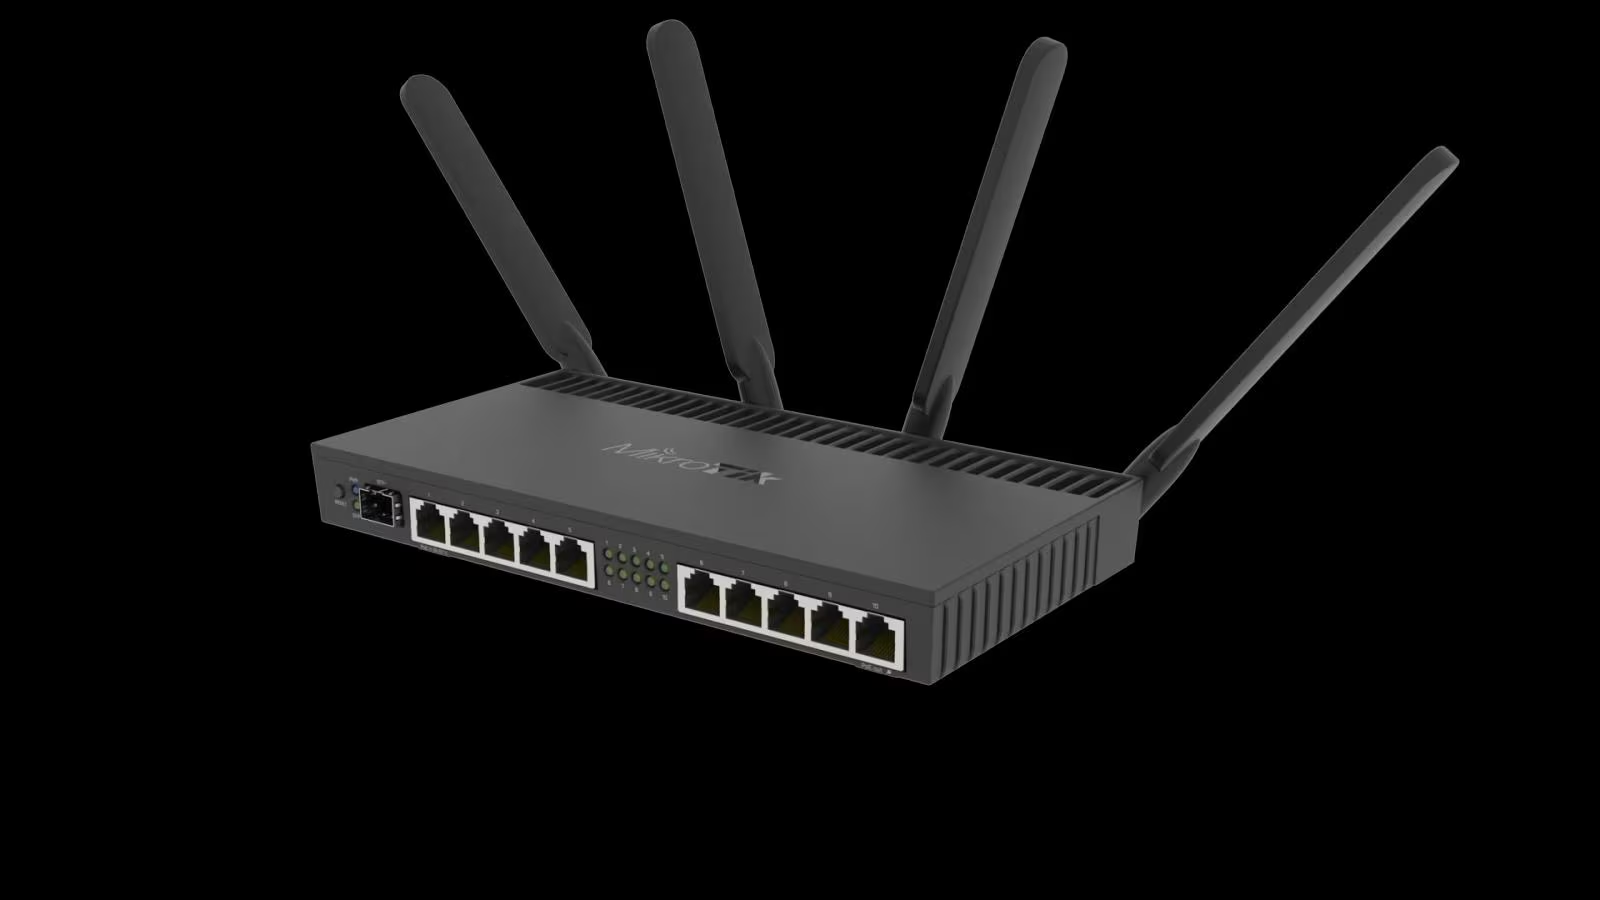
Главный радиочастотный центр рекомендовал российским операторам связи проверить роутеры MikroTik в своих сетях из-за критических уязвимостей RouterOS. Владельцам устройств советуют установить актуальную версию системы: уязвимости уже используют в атаках. Абонентам, которые не обновят ПО в течение недели после предупреждения оператора, могут ограничить трафик через отдельные порты.
Уязвимости затрагивают некоторые версии RouterOS, операционной системы роутеров MikroTik. Они позволяют обходить авторизацию, выполнять команды на устройстве, читать и изменять файлы и получать доступ к конфиденциальным данным. В некоторых сценариях злоумышленники способны полностью перехватить управление роутером.
MikroTik сообщила о критических проблемах в начале сентября и выпустила исправления. Позднее специалисты польской CERT Polska описали шесть уязвимостей RouterOS и сообщили о зафиксированных атаках с их использованием. По данным организации, несколько ошибок можно объединить в цепочку, которая позволит захватить устройство.
ГРЧЦ также предложил операторам временно ограничивать удалённый доступ к настройкам роутеров через отдельные порты и контролировать трафик устройств с потенциально уязвимым ПО. Эти меры снижают риск, но не заменяют обновление RouterOS. Прямой обязанности обновлять конечное оборудование абонентов у операторов нет, однако они должны обеспечивать безопасность собственных сетей.
По оценке Fplus, в России используют около 100 000 устройств MikroTik. Такое оборудование применяют операторы связи и домашние пользователи, которым нужны расширенные настройки сети. Ограничение трафика затронет отдельные порты и может повлиять на работу части сетевых функций или доступ в интернет.