
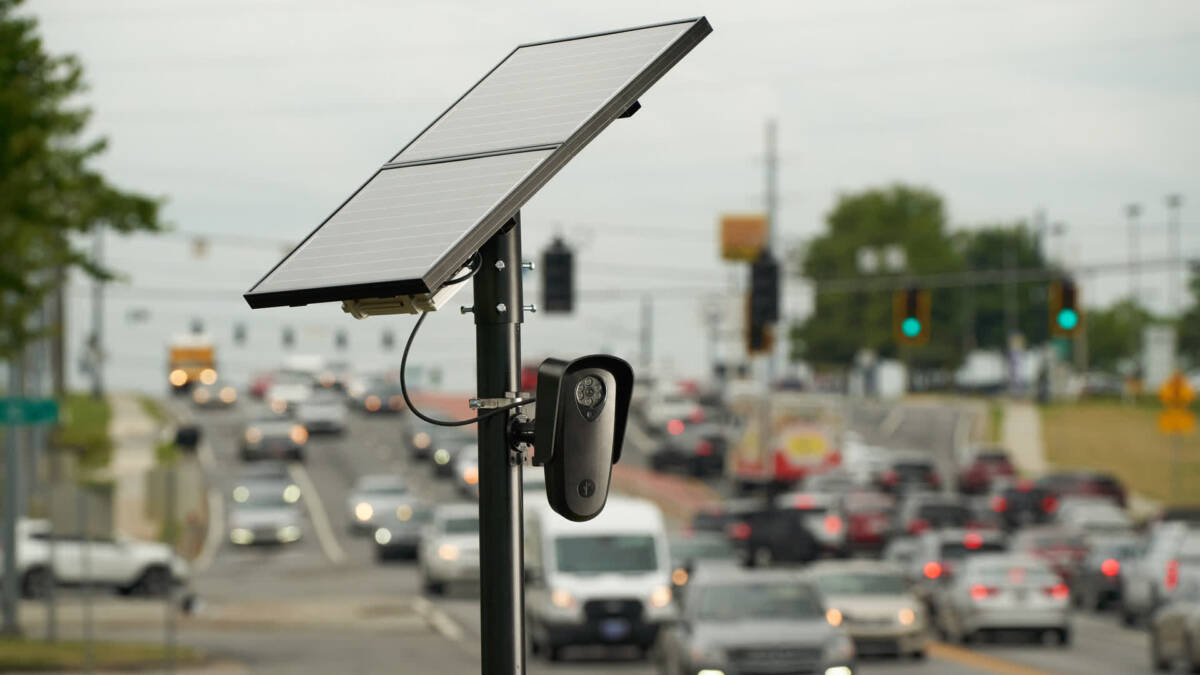
Хакерская группа stegan0gram демонтировала установленную над дорогой камеру распознавания номеров Flock, скопировала данные с её накопителя и передала материалы журналистам. На устройстве обнаружился ключ шифрования, который позволил открыть часть раздела с видео и фотографиями. Изучение файлов показало, как камера фиксирует транспорт и распознаёт людей в кадре.
Камеры Flock снимают проезжающие автомобили и отправляют изображения с сопутствующими данными на серверы компании. Там записи с отметками времени становятся доступны местным ведомствам, у которых есть доступ к системе. В некоторых случаях искать по данным камер могут и другие полицейские подразделения в разных частях США. Ранее Активисты атаковали камеры Flock.
Участники stegan0gram получили доступ к Android-системе камеры и нашли на её накопителе несколько разделов. Часть из них не была зашифрована, включая разделы vendor и media. В media лежал ключ, открывавший другой раздел с большей частью записанных видео и снимков, хотя наиболее чувствительные данные остались недоступны.
WIRED и 404 Media совместно изучили содержимое камеры. Устройство использует процессор, похожий на чипы смартфонов среднего класса, и запускает около 20 приложений Flock. Они обнаруживают движение и управляют съёмкой, классифицируют объекты, передают данные через сотовую сеть и устанавливают удалённые обновления.
Когда в поле зрения появляется движущийся объект, камера делает быструю серию кадров с разной экспозицией. Обычно один автомобиль давал около 28 снимков, а в отдельных случаях более 100. Программа отбирала и обрезала полезные кадры перед отправкой, но распознавание номера, марки, модели и цвета автомобиля, судя по анализу, выполнялось уже на серверах Flock.
В восстановленных журналах нашлись сведения примерно за 21 день работы в разные периоды. За это время камера зафиксировала около 50 200 автомобилей и создала примерно 1,6 млн изображений. В обычный день она регистрировала около 3300 машин, а максимум составил 4454. Более старые журналы были перезаписаны либо уже не поддавались восстановлению.
На камере сохранилось 27 321 короткий видеоклип в формате MP4. Каждый ролик длился от одной до двух секунд, имел разрешение 1024 × 768 пикселей и не содержал звука. Эти видео существовали отдельно от серий фотографий более высокого разрешения, которые камера делала при проезде транспорта.
Программное обеспечение устройства прямо умеет находить людей и сохраняет их положение в кадре вместе с уровнем уверенности алгоритма. При проверке моделей на тестовых фотографиях и роликах они уверенно обнаруживали людей, включая селфи репортёра. В 11 из 27 321 найденных видеоклипов система заметила людей, и все они ехали на мотоциклах. Авторы анализа связывают небольшое число таких срабатываний с местом установки камеры над дорогой.
Детектор номерных знаков периодически принимал за номера посторонние детали: наклейки на бампере, рамки автодилеров и другую графику. В одном из роликов алгоритм вырезал как номер нашивку с американским флагом на сумке мотоциклиста. При этом журналисты не нашли в активном использовании функций распознавания лиц, кроме возможностей, которые по умолчанию входят в Android.
Журналы также зафиксировали более 27 000 ошибок «no space left on device» при попытках сохранить полноразмерные изображения. Рядом с ними обнаружились десятки тысяч связанных ошибок, сбоев и перезагрузок. Примерно раз в две минуты система проверяла, продолжает ли работать камера, и записывала сообщение «Who’s a good boy?!»: в извлечённых логах оно встречается свыше 12 000 раз.
В Flock заявили, что несанкционированный демонтаж и вмешательство в работу камеры незаконны. Компания добавила, что не получала сообщения об уязвимости через собственную программу раскрытия уязвимостей и не располагает достаточными деталями, чтобы оценить заявления хакеров. Ранее исследователь Джон Гейнс описывал уязвимости, позволяющие получить root-доступ к устройству, а Flock утверждала, что физический доступ не откроет отснятые материалы, поскольку изображения хранятся на камере недолго.