
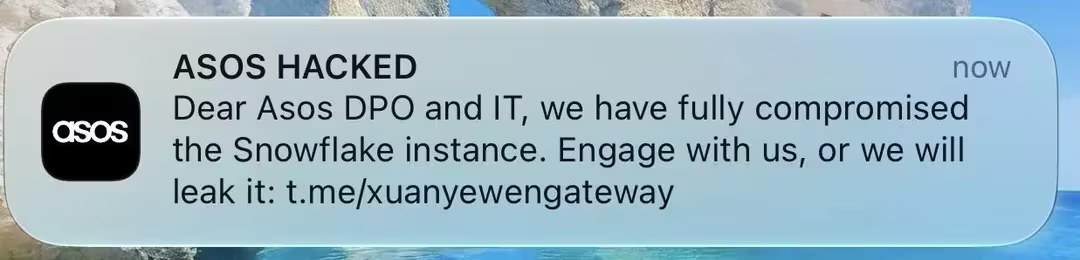
Британский онлайн-ритейлер ASOS расследует инцидент: неизвестные отправили через приложение уведомления о взломе. Компания подтвердила несанкционированный доступ к сторонним платформам для связи с клиентами. По её словам, могли раскрыться имена и контактные данные.
В сообщении внутри приложения ASOS просит клиентов игнорировать подозрительное уведомление и не переходить по внешней ссылке. Компания заявила, что данные банковских карт и пароли от аккаунтов, по её оценке, не пострадали. ASOS также не подтвердила утверждение злоумышленников о компрометации своей среды Snowflake и не сообщила, сколько пользователей могли пострадать.
Подозрительные уведомления начали приходить во вторник около 5:00 утра по восточному времени США. Отправители заявляли, что получили полный доступ к Snowflake, требовали связаться с ними и угрожали опубликовать данные. Сообщения вели пользователей в Telegram-канал группы, называющей себя Xuanye.
Позже группа заявила, что похитила клиентскую информацию. Злоумышленники не уточнили, какие сведения получили и сколько человек затронул инцидент. Они также не представили доказательств доступа к Snowflake.
В заявлении группа написала, что приложением ASOS безопасно пользоваться. По её словам, похищенные данные будут храниться на её сервере и не будут затронуты в течение определённого времени.
О таком же уведомлении писали на Reddit. Это может указывать, что рассылка затронула многих пользователей приложения, однако ASOS не назвала масштаб инцидента.

